0938.03.73.03
 0901.53.66.79


WordPress vận hành hơn 40% số website trên toàn cầu — và chính sự phổ biến đó khiến nó trở thành mục tiêu số một của giới tấn công. Điều nhiều chủ website hiểu lầm: phần lớn các vụ tấn công không nhắm riêng vào bạn. Chúng đến từ những con bot tự động quét hàng triệu website mỗi ngày, tìm những lỗ hổng đã biết và mật khẩu yếu để khai thác hàng loạt.
Tin tốt là hệ quả của điều này: nếu bạn bịt kín những lỗ hổng phổ biến, bạn đã loại bỏ đại đa số nguy cơ. Bài viết này tiếp cận bảo mật website WordPress theo cách của người phòng thủ thực chiến — xác định từng “cửa ngõ” hacker hay dùng, rồi lắp “lá chắn” tương ứng cho mỗi cửa.

Trả lời nhanh
Để bảo mật website WordPress, hãy tập trung vào 6 việc cốt lõi: (1) mật khẩu mạnh + xác thực hai lớp, (2) cập nhật core – plugin – theme liên tục, (3) chỉ dùng plugin/theme uy tín, (4) siết phân quyền & cấu hình hosting, (5) bật SSL/HTTPS, và (6) dùng tường lửa (WAF) kèm quét mã độc & backup định kỳ. Bảo mật không phải làm một lần rồi quên — nó là quy trình cần duy trì đều đặn.
Vì sao website WordPress dễ trở thành mục tiêu?
Hiểu đúng “vì sao” giúp bạn ưu tiên đúng chỗ. Có ba lý do khiến WordPress thường bị tấn công:
- Phổ biến kéo theo bị nhắm mục tiêu: càng nhiều website dùng chung một nền tảng, một lỗ hổng được công bố càng có thể khai thác trên hàng loạt trang.
- Phụ thuộc plugin & theme bên thứ ba: phần lõi WordPress khá an toàn, nhưng mỗi plugin cài thêm là một “cánh cửa” mới có thể chứa lỗ hổng.
- Người dùng chủ quan: mật khẩu yếu, không cập nhật, không backup — đây mới là nguyên nhân phổ biến nhất, chứ không phải kỹ thuật tấn công tinh vi.
Bởi rủi ro dồn về vận hành hằng ngày, nhiều doanh nghiệp chọn giao phần này cho dịch vụ chăm sóc website của IT GROUP để có người giám sát và vá lỗ hổng liên tục, thay vì xử lý bị động khi sự cố đã xảy ra.
6 cửa ngõ hacker thường khai thác — và cách bịt kín
Với mỗi cửa ngõ dưới đây, bạn sẽ thấy rủi ro mà hacker khai thác và lá chắn cần triển khai. Hãy đối chiếu từng mục với website của bạn.
1 Mật khẩu yếu & tấn công dò mật khẩu (brute force)
Rủi ro: Bot thử hàng nghìn tổ hợp mật khẩu vào trang wp-admin. Tài khoản đặt tên “admin” với mật khẩu đơn giản là món mồi dễ nhất.
Lá chắn: Đặt mật khẩu dài và duy nhất; đổi tên tài khoản quản trị khỏi “admin”; bật xác thực hai lớp (2FA); giới hạn số lần đăng nhập sai và tạm khóa IP sau nhiều lần thất bại.
2 Plugin & theme lỗi thời hoặc kém uy tín
Rủi ro: Đây là nguyên nhân hàng đầu của các vụ tấn công WordPress. Một plugin có lỗ hổng đã công bố nhưng chưa vá là lời mời trực tiếp cho hacker.
Lá chắn: Chỉ cài plugin/theme từ nguồn uy tín, còn được cập nhật thường xuyên; gỡ bỏ mọi plugin/theme không dùng (kể cả khi đang tắt); tham khảo tài liệu chính thức của WordPress trước khi cài thành phần mới.
3 Không cập nhật WordPress core
Rủi ro: Mỗi bản cập nhật core thường vá các lỗ hổng bảo mật. Chậm cập nhật đồng nghĩa để cửa mở cho những lỗ hổng đã được công khai.
Lá chắn: Bật cập nhật bản vá bảo mật tự động; với bản cập nhật lớn, hãy backup trước và thử trên môi trường staging để tránh xung đột. Việc cập nhật đều đặn cũng nằm trong các hạng mục bảo trì website định kỳ [?].
4 Phân quyền & cấu hình hosting lỏng lẻo
Rủi ro: Quá nhiều tài khoản có quyền quản trị, phân quyền tệp tin sai, hoặc dùng chung hosting kém an toàn giúp mã độc lây lan rộng khi một điểm bị xâm nhập.
Lá chắn: Áp dụng nguyên tắc quyền tối thiểu — mỗi người chỉ có đúng quyền cần thiết; rà soát định kỳ danh sách người dùng; chọn hosting có cô lập tài khoản và thiết lập phân quyền tệp tin đúng chuẩn.
Không đủ thời gian giám sát bảo mật mỗi ngày?
Tham khảo gói bảo mật & chăm sóc website chuyên nghiệp để có đội ngũ theo dõi, vá lỗ hổng và xử lý sự cố thay bạn.
5 Kết nối không mã hóa (thiếu SSL/HTTPS)
Rủi ro: Không có SSL, dữ liệu đăng nhập và thông tin khách truyền đi ở dạng “trần”, dễ bị nghe lén. Trình duyệt cũng cảnh báo “không an toàn”, làm mất niềm tin của khách.
Lá chắn: Cài chứng chỉ SSL và ép toàn bộ website chạy qua HTTPS; đảm bảo không còn nội dung tải qua HTTP (mixed content) để tránh cảnh báo trình duyệt.
6 Thiếu tường lửa (WAF), quét mã độc & backup
Rủi ro: Không có lớp lọc truy cập độc hại, không phát hiện sớm mã độc, và không có bản sao lưu sạch để khôi phục — khi sự cố xảy ra, thiệt hại nhân lên nhiều lần.
Lá chắn: Bật tường lửa ứng dụng web (WAF) để chặn lưu lượng độc hại; lên lịch quét mã độc định kỳ; và quan trọng nhất — duy trì backup tự động. Nếu chưa thiết lập, hãy xem cách backup website WordPress [?] đúng chuẩn.
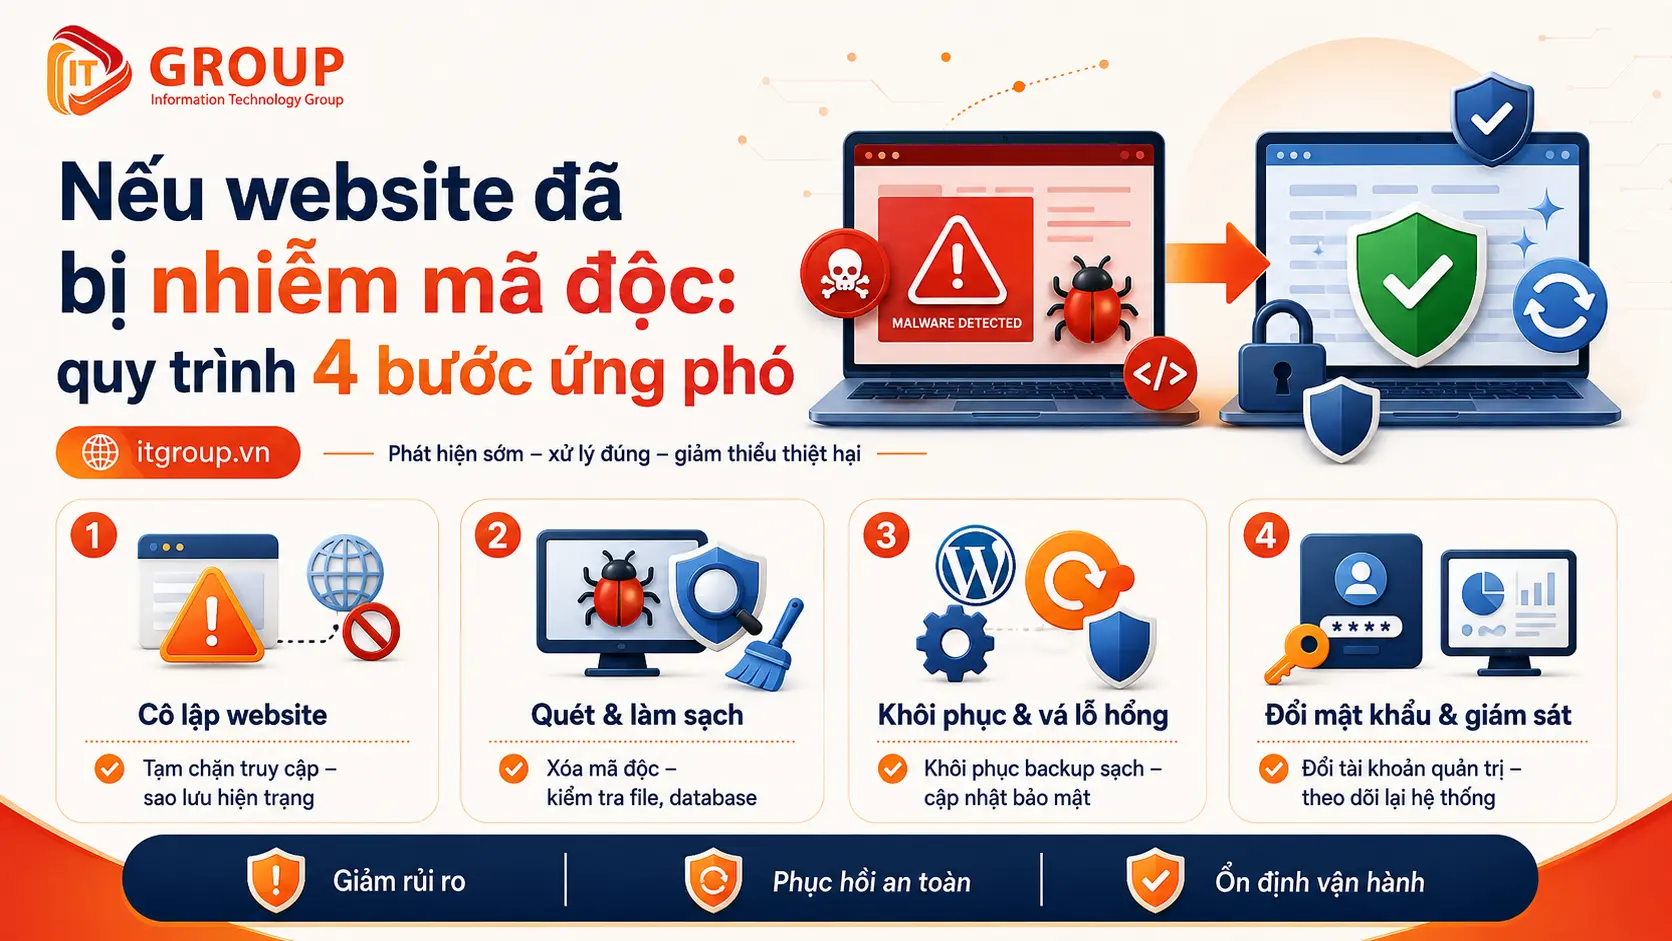
Nếu website đã bị nhiễm mã độc: quy trình 4 bước ứng phó
Phòng ngừa là lý tưởng, nhưng nếu website đã có dấu hiệu bị tấn công, hãy hành động theo trình tự sau thay vì hoảng loạn xóa lung tung.
Bước 1 — Phát hiện & xác nhận
Dấu hiệu điển hình: website chuyển hướng lạ, xuất hiện nội dung/quảng cáo không do bạn tạo, trình duyệt hoặc Google cảnh báo “trang có thể gây hại”, tốc độ tụt bất thường. Đây cũng là một trong những nguyên nhân khiến website tụt hạng [?] đột ngột khi Google gắn cờ trang bị tấn công.
Bước 2 — Cô lập & sao lưu hiện trạng
Tạm chuyển website sang chế độ bảo trì để tránh lây lan và bảo vệ khách. Sao lưu toàn bộ trạng thái hiện tại (kể cả khi đã nhiễm) để phục vụ điều tra và đối chiếu, trước khi bắt đầu dọn dẹp.
Bước 3 — Dọn sạch mã độc
Quét toàn bộ mã nguồn và cơ sở dữ liệu, gỡ tệp tin lạ và mã bị chèn. Đổi toàn bộ mật khẩu (quản trị, hosting, database, FTP). Nếu không chắc chắn đã sạch, hãy khôi phục từ một bản backup sạch trước thời điểm bị nhiễm.
Bước 4 — Khôi phục & vá lỗ hổng
Đưa website hoạt động trở lại, đồng thời bịt đúng lỗ hổng đã bị khai thác — nếu không, bạn sẽ bị tấn công lại. Cập nhật toàn bộ core/plugin/theme, siết đăng nhập, bật WAF, và yêu cầu Google xem xét lại nếu trang đã bị gắn cờ.
Checklist bảo mật Website WordPress
Dùng bảng này như một lịch làm việc bảo mật. Ưu tiên “Cao” là những việc không được bỏ qua.
| Hạng mục | Tần suất | Ưu tiên |
|---|---|---|
| Mật khẩu mạnh + bật xác thực hai lớp (2FA) | Ngay + đổi mỗi 3–6 tháng | Cao |
| Cập nhật core, plugin, theme | Hằng tuần | Cao |
| Gỡ plugin/theme không dùng | Hằng tháng | Trung bình |
| Quét mã độc (malware scan) | Hằng tuần | Cao |
| Backup tự động + thử khôi phục | Hằng ngày/tuần | Cao |
| Giới hạn số lần đăng nhập sai | Cấu hình 1 lần | Cao |
| Cài SSL & ép HTTPS toàn trang | Cấu hình 1 lần | Cao |
| Rà soát phân quyền người dùng | Hằng quý | Trung bình |
| Bật tường lửa ứng dụng web (WAF) | Cấu hình 1 lần | Cao |
| Theo dõi uptime & log truy cập bất thường | Liên tục | Trung bình |
Câu hỏi thường gặp
Chỉ cài một plugin bảo mật là đủ an toàn chưa?
Chưa. Plugin bảo mật giúp ích, nhưng bảo mật là nhiều lớp: mật khẩu mạnh, cập nhật đều, phân quyền chặt, SSL, backup và giám sát. Không có công cụ đơn lẻ nào thay thế được thói quen vận hành kỷ luật.
Làm sao biết website đã bị nhiễm mã độc?
Các dấu hiệu thường gặp: website chuyển hướng đến trang lạ, xuất hiện nội dung hoặc quảng cáo không do bạn tạo, trình duyệt/Google cảnh báo trang không an toàn, hoặc lưu lượng và thứ hạng tụt bất thường. Khi nghi ngờ, hãy quét mã độc và kiểm tra log ngay.
Cập nhật plugin có làm hỏng website không?
Có thể xảy ra xung đột trong một số trường hợp, nhưng rủi ro của việc không cập nhật lớn hơn nhiều. Cách an toàn là backup trước khi cập nhật và thử trên môi trường staging với các bản cập nhật lớn.
Website nhỏ, ít khách thì có cần lo bảo mật không?
Có. Phần lớn tấn công là tự động và không phân biệt quy mô — bot quét mọi website. Một trang nhỏ vẫn có thể bị chiếm để phát tán mã độc hoặc spam, gây mất uy tín và bị Google gắn cờ.
Bảo mật là việc duy trì liên tục, không phải làm một lần
Không có website nào “an toàn tuyệt đối và mãi mãi”. Lỗ hổng mới xuất hiện mỗi tuần, plugin cần vá liên tục, và một mật khẩu bị lộ có thể vô hiệu hóa mọi lớp phòng thủ khác. Bảo mật website WordPress vì thế là một quy trình đều đặn — giống như bảo trì, nó chỉ phát huy giá trị khi được làm liên tục chứ không phải xử lý khi đã cháy.
Nếu bạn không có đủ thời gian hoặc nhân sự để giám sát mỗi ngày, hãy cân nhắc giao phần kỹ thuật cho một đội ngũ chuyên trách. Điều đó vừa giúp website luôn được vá kịp thời, vừa giải phóng bạn để tập trung vào việc quan trọng nhất: phát triển kinh doanh.
Muốn website được giám sát & bảo vệ 24/7?
Đội ngũ IT GROUP sẵn sàng rà soát bảo mật hiện trạng và thiết lập lớp phòng thủ phù hợp cho website của bạn.